Lại phát hiện lỗ hổng nghiêm trọng ở PHP, "xương sống" của website… đèn báo động tấn công mạng bật sáng
Các lỗ hổng bảo mật như thực thi mã từ xa Phóng to ảnh Trên màn hình của trụ sở Seoul thuộc Cơ quan Internet & An ninh Hàn Quốc (KISA) ở quận Songpa, Seoul, đang hiển thị cảnh báo khủng hoảng mạng khu vực tư nhân ở mức "Chú ý". [Yonhap] Tiếp nối tháng trước, một loạt lỗ hổng bảo mật nghiêm trọng lại được phát hiện ở "PHP", ngôn ngữ lập trình được dùng rộng rãi để phát triển website trên toàn thế giới. Trong đó
Các lỗ hổng bảo mật như thực thi mã từ xa
Phóng to ảnh
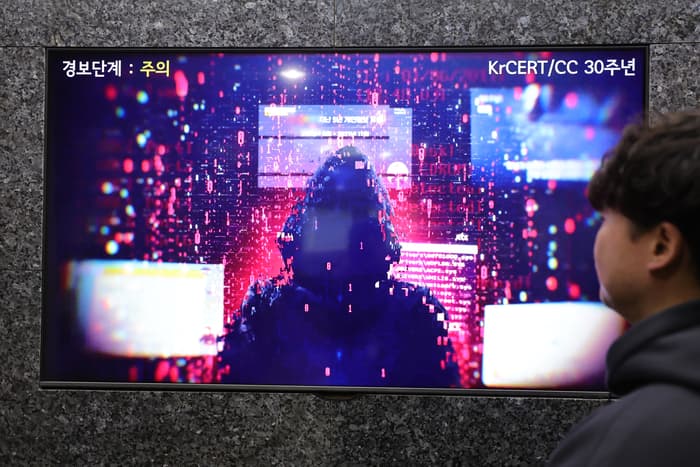
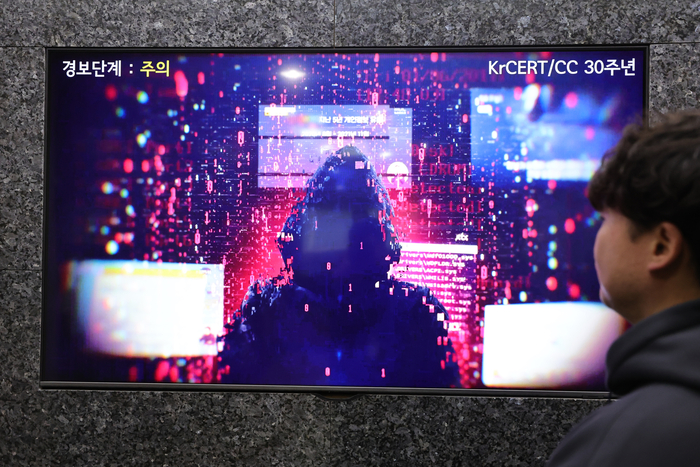
Trên màn hình của trụ sở Seoul thuộc Cơ quan Internet & An ninh Hàn Quốc ở quận Songpa, Seoul, đang hiển thị cảnh báo khủng hoảng mạng khu vực tư nhân ở mức "Chú ý". [Yonhap]
Tiếp nối tháng trước, một loạt lỗ hổng bảo mật nghiêm trọng lại được phát hiện ở "PHP", ngôn ngữ lập trình được dùng rộng rãi để phát triển website trên toàn thế giới. Trong đó có tới 7 lỗi bảo mật thuộc mức rủi ro cao nhất, khiến lo ngại về một cuộc khủng hoảng an ninh mạng ngày càng lớn.
Theo giới bảo mật ngày 19, nhóm phát triển PHP ngay trong ngày đã công bố khuyến cáo biện pháp bảo mật và bản cập nhật bảo mật cho 17 lỗ hổng.
Đặc biệt, 7 trong số này đạt 9,2 điểm trên thang 10 theo Hệ thống chấm điểm lỗ hổng phổ biến (CVSS) 4.0 và được xếp vào mức "Nghiêm trọng" (Critical), có độ nguy hiểm cao nhất.
Các lỗ hổng có mức nguy hiểm "Cao" (High) là 4 lỗ hổng, còn mức "Trung bình" (Moderate) là 6 lỗ hổng.
PHP là ngôn ngữ lập trình dùng để tạo các chương trình giúp máy chủ xử lý những yêu cầu của người dùng trên website như đăng nhập, viết bài đăng hay thanh toán sản phẩm. Nếu lỗ hổng bị lợi dụng, mã độc có thể được thực thi trên máy chủ chạy PHP hoặc dịch vụ web có thể bị xâm phạm.
Các lỗ hổng được công bố lần này bao gồm lỗi xử lý bộ nhớ và lỗ hổng quản lý phiên cho phép kẻ tấn công thực thi mã tùy ý từ xa.
Tiêu biểu, "CVE-2026-129496" là lỗ hổng truy cập lại vùng bộ nhớ đã được giải phóng trong "bộ đệm múi giờ" (timezone cache), nơi lưu tạm thông tin cần thiết để tính toán ngày giờ. Loại lỗi "sử dụng sau khi giải phóng bộ nhớ" (UAF) này có thể dẫn đến thực thi mã từ xa trong một số điều kiện nhất định.
"CVE-2026-129474" được phát hiện trong dòng PHP 8.5 là lỗ hổng UAF xuất hiện trong quá trình truy vết đường dẫn phát sinh lỗi của "phương thức ma thuật" (Magic Method), một hàm đặc biệt tự động chạy trong những tình huống nhất định, và cũng có thể bị lợi dụng để thực thi mã từ xa.
Ngoài ra, còn xác nhận có lỗ hổng "request smuggling" (Request Smuggling) khiến PHP-FPM, thành phần quản lý việc thực thi chương trình PHP, phân biệt sai và xử lý nhầm các yêu cầu HTTP, cùng lỗ hổng cho phép thực thi mã từ xa do lỗi trộn lẫn các dữ liệu khác nhau trong tệp phiên.
Tuy nhiên, không phải mọi lỗ hổng đều bị khai thác ngay trong cấu hình máy chủ thông thường. Nhóm phát triển PHP giải thích rằng một số lỗ hổng nghiêm trọng chỉ phát sinh trong môi trường vận hành đặc biệt chứ không phải cấu hình mặc định.
Nhóm phát triển PHP đã công bố các phiên bản PHP 8.5.13, 8.4.28, 8.3.37 và 8.2.36 đã vá lỗ hổng, đồng thời khuyến cáo người dùng áp dụng bản cập nhật bảo mật mới nhất.
Trước đó, vào tháng trước, PHP cũng đã công bố 2 lỗ hổng nghiêm trọng cho phép thực thi mã từ xa (CVE-2026-109618 và CVE-2026-109619).
Theo W3Techs, cơ quan khảo sát công nghệ web toàn cầu, tính đến thời điểm hôm nay, 68,1% website trên thế giới có thể xác định được ngôn ngữ lập trình sử dụng đang dùng PHP.
Tài liệu nguồn để biên tập: 매일경제, tác giả Chưa xác định.
Chủ đề xu hướng: php 취약점. Thời điểm xu hướng trong nguồn cấp: 2026-11-19T12:30:00Z.
- Bản tin
- 매일경제