Theori phát hiện 5 lỗ hổng trong máy chủ web 'nginx' được dùng rộng rãi trên thế giới... AI tự động tìm ra
Theori Công ty bảo mật trong nước Theori đã phát hiện 5 lỗ hổng bảo mật nghiêm trọng trong phần mềm máy chủ web 'nginx' (엔진엑스) được sử dụng rộng rãi trên toàn thế giới. Trong đó, 4 lỗ hổng do nền tảng bảo mật trí tuệ nhân tạo (AI) do công ty tự phát triển tự động tìm ra mà không cần con người chỉ dẫn riêng lẻ. Theori cho biết đã phát hiện mã độc từ xa mà không cần xác thực
Theori
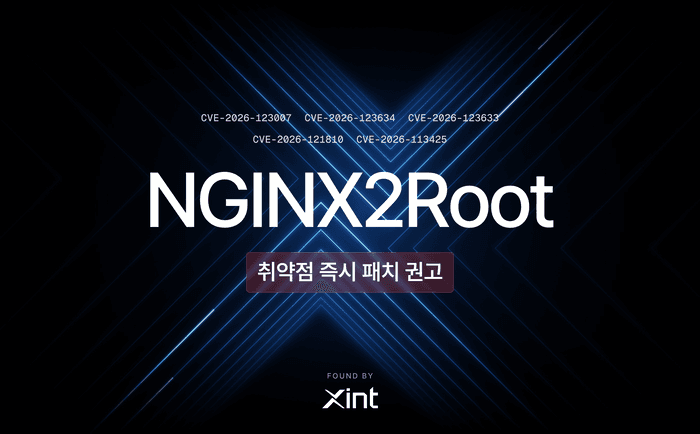
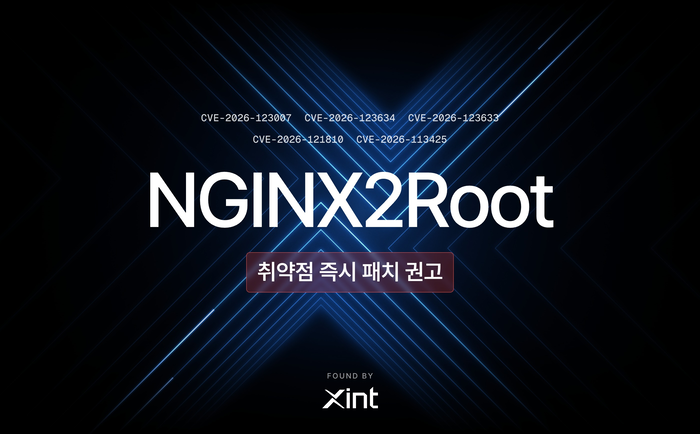
Công ty bảo mật trong nước Theori đã phát hiện 5 lỗ hổng bảo mật nghiêm trọng trong phần mềm máy chủ web 'nginx' (엔진엑스) được sử dụng rộng rãi trên toàn thế giới. Trong đó, 4 lỗ hổng do nền tảng bảo mật trí tuệ nhân tạo (AI) do công ty tự phát triển tự động tìm ra mà không cần con người chỉ dẫn riêng lẻ.
Ngày 19, Theori cho biết đã phát hiện 5 lỗ hổng nginx cho phép thực thi mã độc từ xa mà không cần xác thực.
Các lỗ hổng lần này, được đặt tên là 'nginx2Root', có điểm chung là cho phép kẻ tấn công thực thi mã tùy ý trên máy chủ. Nếu kết hợp với lỗ hổng nhân Linux được phát hiện riêng, kẻ tấn công thậm chí có thể chiếm quyền quản trị cao nhất (root). Một trong các lỗ hổng được xác nhận đã tồn tại khoảng 11 năm, từ năm 2015.
Điểm đáng chú ý là khả năng tự động tìm lỗ hổng của AI. Nền tảng bảo mật AI 'Xint (진트)' của Theori đã phân tích khoảng 50.000 dòng mã nguồn nginx và phát hiện các lỗ hổng chính chỉ trong 1 giờ 30 phút. Dựa trên đường dẫn tái hiện do AI đưa ra, nhóm nghiên cứu đã hoàn thành mã chứng minh khái niệm (PoC) có thể tấn công thực tế trong khoảng 10 phút.
Trong tổng số 5 lỗ hổng, 4 lỗ hổng do Xint tự động phát hiện, còn 1 lỗ hổng còn lại do nhà nghiên cứu trực tiếp tìm ra. Theori nhấn mạnh đây là thành quả dựa trên bí quyết về 'Harness (하네스)', tức thiết kế để AI lặp lại việc khám phá, lập giả thuyết và kiểm chứng.
Theori đã chuyển các lỗ hổng cho F5, đơn vị phát triển nginx, và phối hợp ứng phó bảo mật với Amazon Web Services (AWS), Microsoft, Google, v.v. Trước khi công bố lỗ hổng, công ty đã hạn chế tối đa việc để lộ các manh mối có thể bị lợi dụng để tấn công và kiểm soát chặt chẽ quyền truy cập thông tin liên quan.
Theo khuyến cáo bảo mật chính thức của nginx, các lỗ hổng đã được khắc phục trong phiên bản ổn định 1.30.7 và phiên bản mainline 1.31.9 được phát hành ngày 18. Hiện chưa có báo cáo về sự cố xâm nhập nào lợi dụng các lỗ hổng này, nhưng nginx khuyến cáo nhanh chóng vá lỗi.
Ông Park Se-jun, Giám đốc điều hành Theori, nói: “Khi tốc độ AI phát hiện và khai thác lỗ hổng ngày càng nhanh, chỉ riêng cách làm truyền thống là con người phân tích và kiểm tra từng cái một sẽ trở nên khó ứng phó.”
Phóng viên Park Jin-hyung jin@etnews.com
Tài liệu nguồn để biên tập: 전자신문, tác giả Chưa xác định.
Chủ đề xu hướng: 보안 취약점. Thời điểm xu hướng trong nguồn cấp: 2026-11-18T11:09:00Z.
- Bản tin
- 전자신문