EST Security khẩn cấp phát hành trình quét chuyên dụng để kiểm tra lỗ hổng 'Java4Shell'
An ninh mạng/Hacking IT News1 Nhập 2026.11.18 15:08 Sửa 2026.11.18 15:08 Nghe bài viết Thêm vào nguồn tin ưu tiên của Google Tìm kiếm Do EST Security cung cấp (cấm bán lại và đưa vào DB) (Seoul=News1) Phóng viên Han Su-min = EST Security, công ty con về bảo mật của ESTsoft (047560), đã ngôn ngữ lập trình 'Java
An ninh mạng/Hacking IT
EST Security khẩn cấp phát hành trình quét chuyên dụng để kiểm tra lỗ hổng 'Java4Shell'
News1 Nhập 2026.11.18 15:08 Sửa 2026.11.18 15:08
Nghe bài viết
Thêm vào nguồn tin ưu tiên của Google Tìm kiếm
Do EST Security cung cấp (cấm bán lại và đưa vào DB)
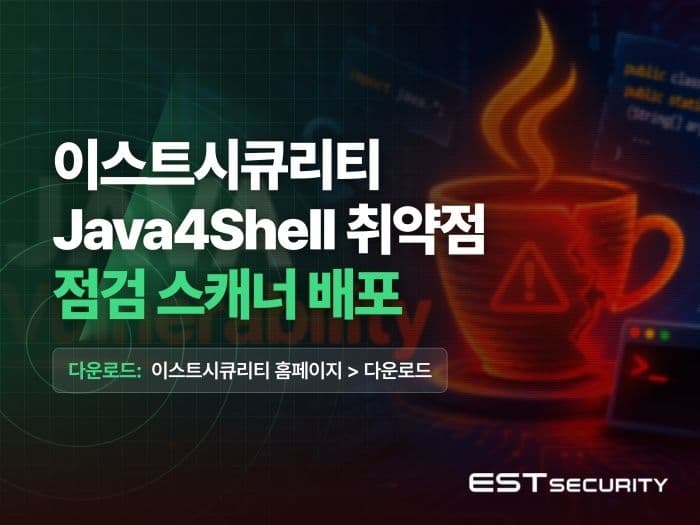
(Seoul=News1) Phóng viên Han Su-min = EST Security, công ty con về bảo mật của ESTsoft (047560), đã khẩn cấp phát hành trình quét chuyên dụng có thể nhận diện lỗ hổng 'Java4Shell' được phát hiện trong ngôn ngữ lập trình 'Java'.
Ngày 18, EST Security cho biết đã phát hành 'Trình quét kiểm tra lỗ hổng Java'. Trình quét này kiểm tra xem hệ thống cần kiểm tra có cài đặt Java hay không cùng thông tin phiên bản, và thông báo về mức độ ảnh hưởng của lỗ hổng.
Có thể tải trình quét từ Trung tâm bảo mật trên trang chủ của EST Security để sử dụng.
Trước đó, Oracle cho biết đã phát hiện 11 lỗ hổng trong Java Standard Edition và phát hành bản vá để khắc phục.
Trong số đó, 'CVE-2026-114938', được đặt tên là 'Java4Shell', là lỗ hổng hỏng bộ nhớ phát sinh trong quá trình xử lý dữ liệu của môi trường chạy Java, ở mức 'nghiêm trọng' với 9,2 trên thang điểm tối đa 10 theo Hệ thống chấm điểm lỗ hổng chung (CVSS) 4.0.
Lỗ hổng xảy ra trong môi trường sử dụng tính năng tính toán tốc độ cao của một số CPU nhất định, và nếu kẻ tấn công lợi dụng, có khả năng thực thi mã tùy ý từ xa mà không cần xác thực riêng.
EST Security khuyến nghị, cùng với việc kiểm tra bằng trình quét, cần nhanh chóng áp dụng bản cập nhật bảo mật mới nhất do nhà cung cấp Java đưa ra.
Công ty nhấn mạnh rằng điều quan trọng là phải kiểm tra không chỉ các ứng dụng tự phát triển mà cả môi trường chạy Java có trong phần mềm thương mại hoặc máy chủ.
Ông Sim Ki-beom, Giám đốc Viện nghiên cứu công nghệ bảo mật của EST Security, cho biết: "Vì Java được sử dụng trong toàn bộ các hệ thống nghiệp vụ chính của doanh nghiệp và cơ quan, nên nếu bỏ mặc lỗ hổng thì thiệt hại có nguy cơ lan rộng".
※ Bản quyền © News1 Korea, cấm sao chép và phân phối lại khi chưa được phép
Tài liệu nguồn để biên tập: 파이낸셜뉴스, tác giả Chưa xác định.
Chủ đề xu hướng: java4shell. Thời điểm xu hướng trong nguồn cấp: 2026-11-17T17:08:00Z.
- Bản tin
- 파이낸셜뉴스