· 4 phút đọc
[Khẩn cấp] KISA khuyến cáo cập nhật Java4Shell… Theori công bố công cụ giảm thiểu tạm thời, AhnLab công bố hướng dẫn vá lỗi
Cài đặt cỡ chữ 가 가 Nội dung bài viết sẽ được đổi theo cỡ chữ này. Hình ảnh thông báo của AhnLab Về lỗ hổng thực thi mã từ xa trong môi trường chạy Java ‘Java4Shell (CVE-2026-114938)’, Cơ quan Internet & An ninh Hàn Quốc (KISA) đã khuyến cáo cập nhật bảo mật. Trong số các doanh nghiệp bảo mật trong nước,
Cài đặt cỡ chữ
가
가
Nội dung bài viết sẽ được đổi theo cỡ chữ này.
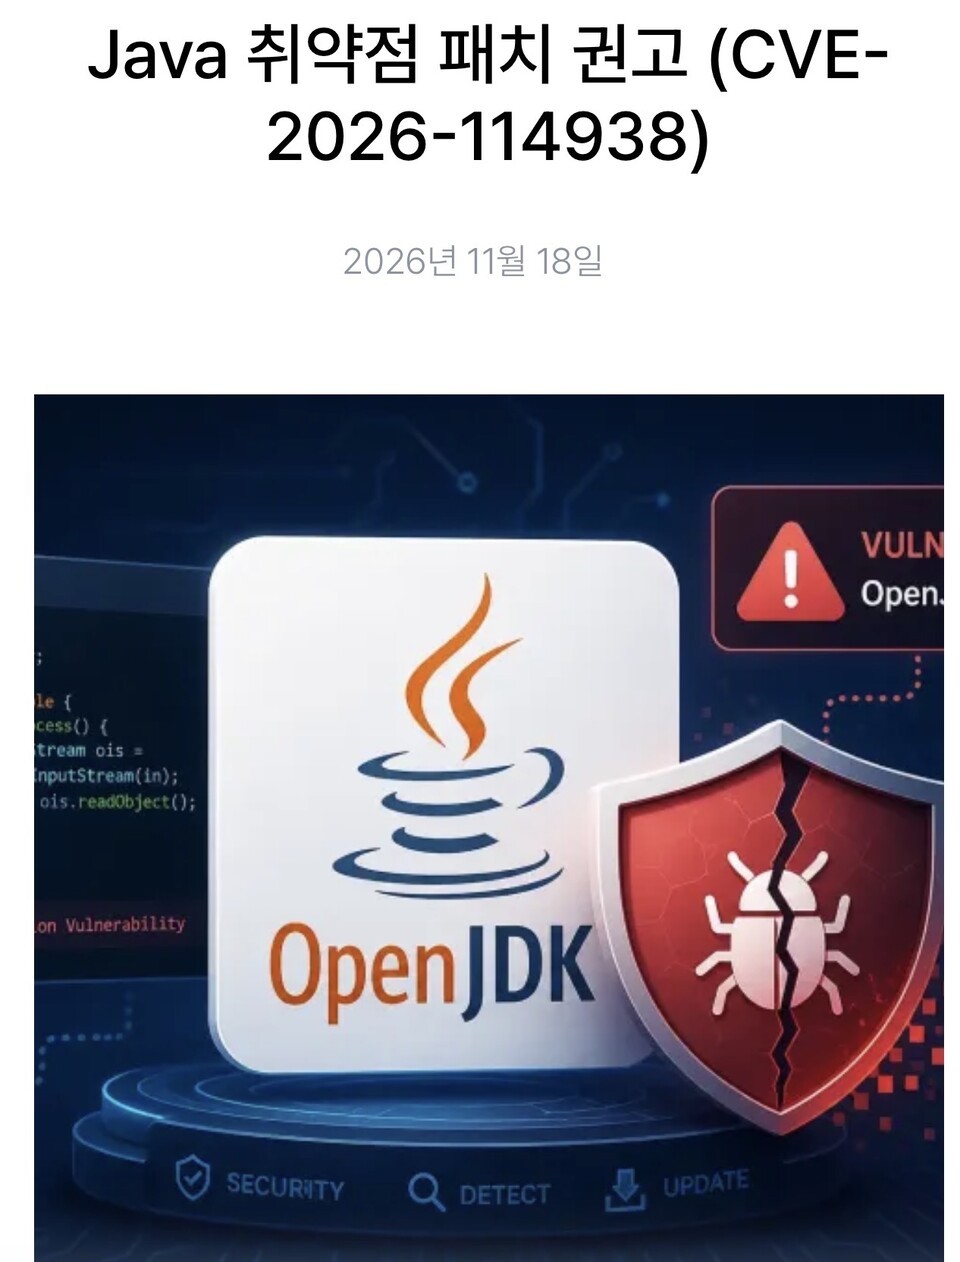
Hình ảnh thông báo của AhnLab
Về lỗ hổng thực thi mã từ xa trong môi trường chạy Java ‘Java4Shell (CVE-2026-114938)’, Cơ quan Internet & An ninh Hàn Quốc (KISA) đã khuyến cáo cập nhật bảo mật. Trong số các doanh nghiệp bảo mật trong nước, Theori đã công bố công cụ giảm thiểu tạm thời giúp chặn việc sử dụng tính năng dễ bị tấn công mà không cần khởi động lại Java đang chạy, còn AhnLab đã hướng dẫn cách kiểm tra phiên bản bị ảnh hưởng và quy trình cập nhật.
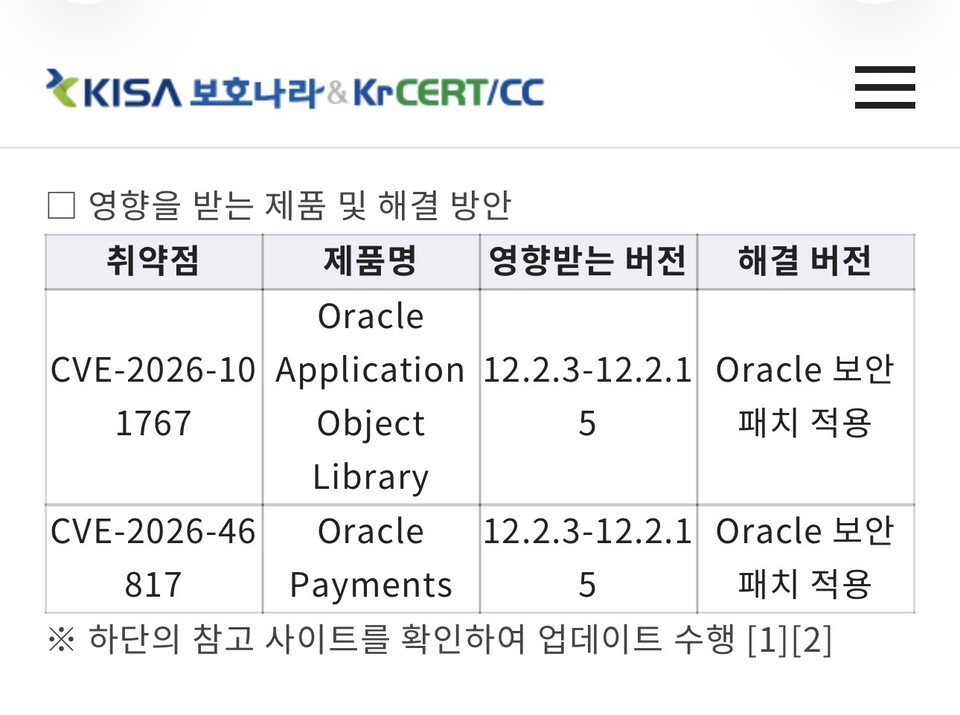
Trong thông báo, KISA mô tả vấn đề này là lỗ hổng ‘tràn bộ đệm trên heap (Heap-based Buffer Overflow)’ xảy ra ở bộ giải mã Base64 của OpenJDK. KISA khuyến cáo người dùng đang sử dụng các phiên bản bị ảnh hưởng cập nhật lên phiên bản mới nhất theo phương án khắc phục.
Tràn bộ đệm trên heap là lỗi trong đó chương trình ghi dữ liệu vượt quá ranh giới vùng bộ nhớ được cấp phát động. Lỗ hổng này có thể làm hỏng bộ nhớ khi xử lý dữ liệu đầu vào từ bên ngoài trong một số điều kiện nhất định, và nếu khai thác thành công, có thể dẫn đến tấn công thực thi mã từ xa mà không cần xác thực.
Theori công bố công cụ giảm thiểu tạm thời cho môi trường khó khởi động lại dịch vụ
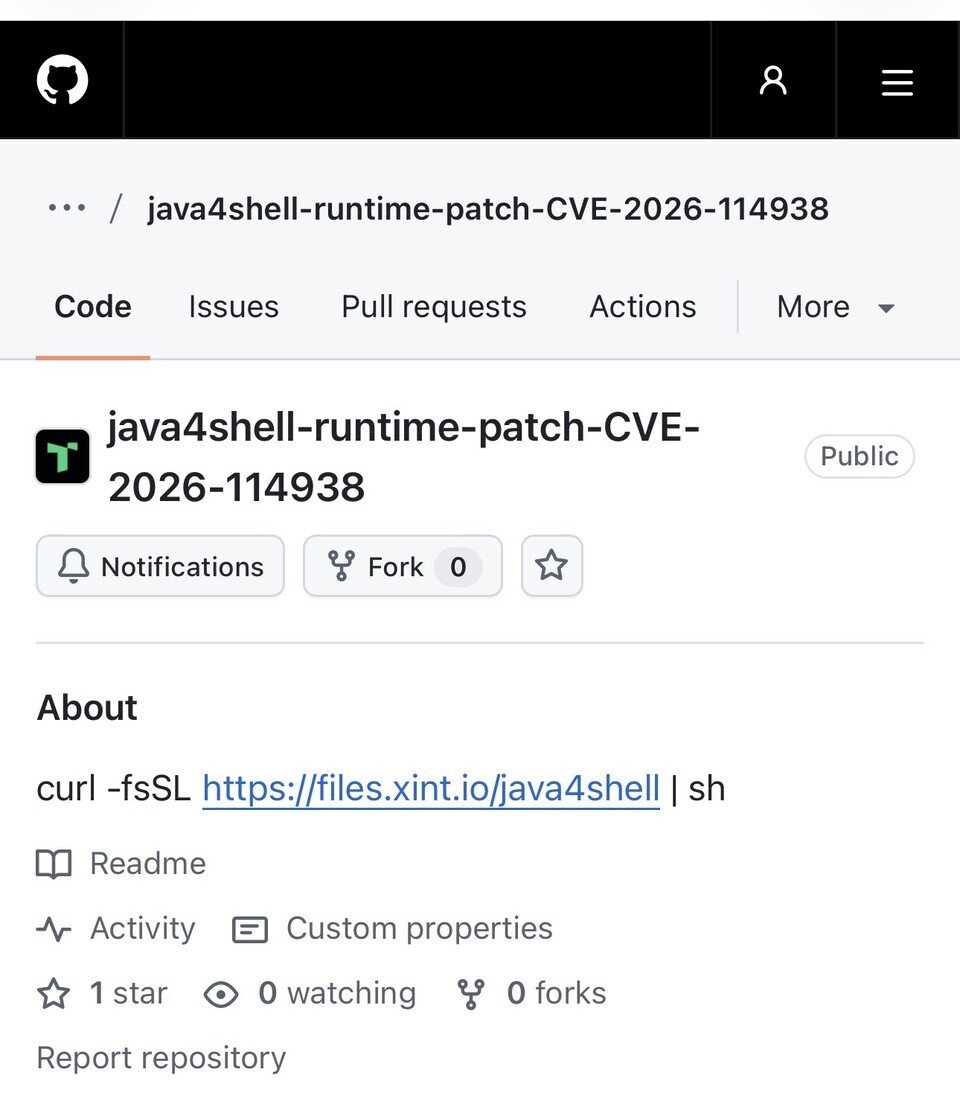
Kho mã công khai của Theori
Theori đã công bố công cụ đối phó Java4Shell trên tài khoản GitHub chính thức. Kho mã ghi rõ đây là ‘bản vá tạm thời do Xint cung cấp’. Công cụ hoạt động bằng cách gắn một agent vào máy ảo Java (JVM) đang chạy để mã tối ưu hóa giải mã Base64 gây lỗi không còn được sử dụng.
Theo kết quả kiểm tra mã nguồn và phần mô tả được công bố, công cụ này không ghi đè trực tiếp lên bộ nhớ bên trong JVM mà sử dụng việc thay đổi chính sách biên dịch và tính năng biến đổi lại lớp (class retransformation). Nói đơn giản, nó thay đổi cách hoạt động của Java để tránh đường thực thi dễ bị tấn công vốn được dùng để xử lý dữ liệu nhanh hơn.
Với các doanh nghiệp khó dừng hoặc khởi động lại dịch vụ ngay lập tức, đây có thể là phương tiện giúp giảm thời gian bị phơi nhiễm trước khi có bản cập nhật chính thức. Công cụ kiểm tra phiên bản Java, tính năng CPU và các thiết lập thực thi liên quan, đồng thời cũng cung cấp chức năng kiểm tra mà không thay đổi gì. Cách áp dụng cho máy chủ Linux, Docker và Kubernetes đã được công bố.
Tuy nhiên, việc không cần khởi động lại không có nghĩa là không ảnh hưởng đến hiệu năng. Trong quá trình áp dụng, mã tối ưu hóa hiện có bị hủy và được biên dịch lại, nên mức sử dụng CPU và độ trễ phản hồi có thể tăng tạm thời. Kho mã cũng hướng dẫn nên kiểm chứng trước trong môi trường thử nghiệm có cùng bản dựng JDK và áp dụng vào thời điểm lưu lượng thấp.
효과가 영구적으로 유지되는 것도 아니다. 변경 사항은 실행 중인 JVM의 메모리에만 남아 재시작하면 사라진다. 저장소는 다음 배포 시 Base64 가속을 비활성화하는 시작 옵션 -XX:-UseBASE64Intrinsics를 추가하도록 안내했다. 공식 수정 버전으로 업데이트하는 작업도 별도로 완료해야 한다.
이미 발생한 메모리 손상이나 침해를 복구하는 도구도 아니다. 적용 후 서비스가 정상적으로 작동하더라도 이전 노출 기간의 이상 징후와 침해 여부는 따로 조사해야 한다.
안랩, 버전 확인부터 재시작 후 검증까지 안내
안랩은 18일 ASEC에 ‘Java 취약점 패치 권고’를 게시했다. 취약점 악용 시 메모리 손상과 인증 없는 원격 코드 실행이 발생할 수 있다고 설명하고, 설치 경로와 버전을 확인한 뒤 사용 중인 계열에 맞는 보안 업데이트를 적용하도록 권고했다.
안랩이 안내한 수정 빌드는 자바 17의 17.0.21.1+4, 자바 21의 21.0.13.1+4, 자바 25의 25.0.5.1+4, 자바 27의 27.0.1.1+4다. 다른 공급사의 OpenJDK 배포판은 해당 공급사의 공지에서 수정 여부와 빌드를 확인해야 한다. 안랩은 업데이트 후 서비스를 재시작하고 실제 서비스에 새 자바 버전이 적용됐는지 확인하도록 안내했다. 패치 전에는 불필요한 외부 접근을 제한할 것을 권고했다.
현재 공개 자료에서 확인되는 안랩의 대응은 영향 버전과 패치 절차에 대한 안내다. 이를 특정 보안제품의 Java4Shell 공격 차단 기능이나 탐지 패턴 배포 완료로 해석해서는 안 된다.
다른 국내 보안기업의 제품별 전용 탐지·차단 패턴과 배포 시점은 이번에 확인한 공개 자료만으로 특정하기 어려웠다. 공개 공지를 찾지 못했다는 이유만으로 대응하지 않고 있다고 판단할 수도 없다. 기업 고객은 이용 중인 보안제품과 관제서비스 공급사에 해당 CVE의 지원 여부, 적용 버전, 탐지 범위를 직접 확인할 필요가 있다.
국내 기업, ‘서버 패치 완료’보다 실제 실행환경 확인이 중요
기업이 우선 확인할 것은 실제 서비스를 구동하는 자바다. 서버의 기본 자바와 업무솔루션에 내장된 자바, 컨테이너 안의 자바는 서로 다를 수 있다. 관리자가 명령창에서 확인한 버전이 정상이어도 서비스가 별도 경로의 취약한 실행환경을 사용하고 있을 가능성이 있다.
하드웨어 조건도 함께 봐야 한다. 발견 업체 칼리프(Calif.io)는 이번 취약 코드가 AVX-512 VBMI를 지원하는 x86-64 CPU와 관련돼 있으며, ARM64는 해당 코드의 영향을 받지 않는다고 설명했다. 따라서 자바 버전만으로 모든 서버의 위험을 동일하게 판단해서는 안 된다.
대응은 인터넷에 공개된 서비스부터 시작하되, 상용 제품에 내장된 실행환경과 위탁 운영 시스템까지 확대해야 한다. 컨테이너 환경에서는 실행 중인 서비스 교체와 함께 기본 이미지와 배포 설정도 수정해야 한다. 그렇지 않으면 다음 배포 때 취약한 버전이 다시 사용될 수 있다.
Bản khuyến nghị cập nhật của KISA, công cụ giảm thiểu tạm thời của Theori và hướng dẫn vá lỗi của AhnLab mỗi loại có vai trò khác nhau. Doanh nghiệp cần giảm mức độ phơi nhiễm bằng các biện pháp tạm thời phù hợp với điều kiện vận hành, đồng thời hoàn tất bản cập nhật chính thức, và sau khi khởi động lại hoặc triển khai lại phải xác minh cả việc dịch vụ thực tế đã được sửa lỗi hay chưa. Tiêu chí hoàn tất ứng phó là xác nhận dịch vụ đang vận hành sử dụng môi trường thực thi đã được sửa đổi, chứ không phải bản ghi cho thấy đã cài đặt bản vá.
Chia sẻ bài viết này
Gửi tin báo về sự cố an ninh
Chúng tôi chờ đón mọi thông tin liên quan đến bảo mật!
Liên hệ quảng cáojywoo@dailysecu.com
Phóng viên Gil Min-kwon mkgil@dailysecu.com
Xem các bài viết khác
#Java4Shell
Bản quyền © Dailysecu. Nghiêm cấm sao chép, phân phối lại, cũng như sử dụng cho việc huấn luyện và khai thác AI.
Tài liệu nguồn để biên tập: 데일리시큐, tác giả Chưa xác định.
Chủ đề xu hướng: java4shell. Thời điểm xu hướng trong nguồn cấp: 2026-11-17T14:00:00Z.
- Bản tin
- 데일리시큐