· 3 phút đọc
[Báo động lỗ hổng Java] Oracle vá khẩn cấp 11 lỗ hổng RCE gồm 'Java4Shell'... "Bắt buộc cập nhật ngay"
Lưu Chia sẻ Đăng ký Cỡ chữ Cài đặt cỡ chữ Nhỏ Lớn Nội dung bài viết sẽ được đổi theo cỡ chữ này. Bình luận In Chia sẻ bài viết này Đăng ký Một lần nữa, đèn cảnh báo bảo mật lớn lại bật sáng đối với hệ sinh thái Java, vốn được sử dụng rộng rãi trong toàn bộ hạ tầng không chỉ ở Hàn Quốc mà trên toàn thế giới. 'Java4Shell' (Java4Shell,
Lưu Chia sẻ Đăng ký
Cỡ chữ
Cài đặt cỡ chữ
Nhỏ
Lớn
Nội dung bài viết sẽ được đổi theo cỡ chữ này.
Bình luận In
Chia sẻ bài viết này
Đăng ký
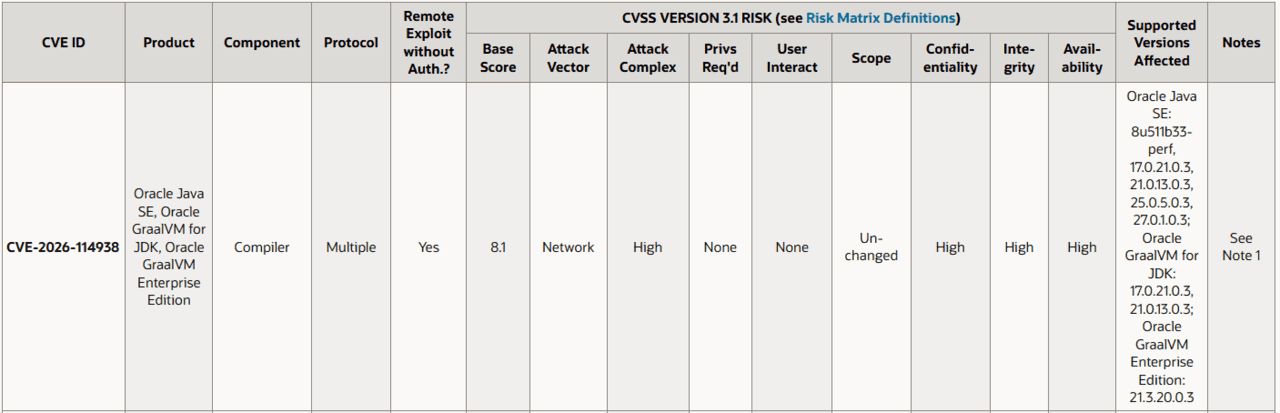
Một lần nữa, đèn cảnh báo bảo mật lớn lại bật sáng đối với hệ sinh thái Java, vốn được sử dụng rộng rãi trong toàn bộ hạ tầng không chỉ ở Hàn Quốc mà trên toàn thế giới. Bản cập nhật bảo mật chính thức của Oracle cho 'Java4Shell' (Java4Shell, CVE-2026-114938) cuối cùng đã được phát hành. Oracle cùng các cơ quan liên quan như Cơ quan Internet & An ninh Hàn Quốc (KISA) khuyến nghị chuyển ngay sang các bản vá mới nhất như 17.0.21.1 và 21.0.13.1.
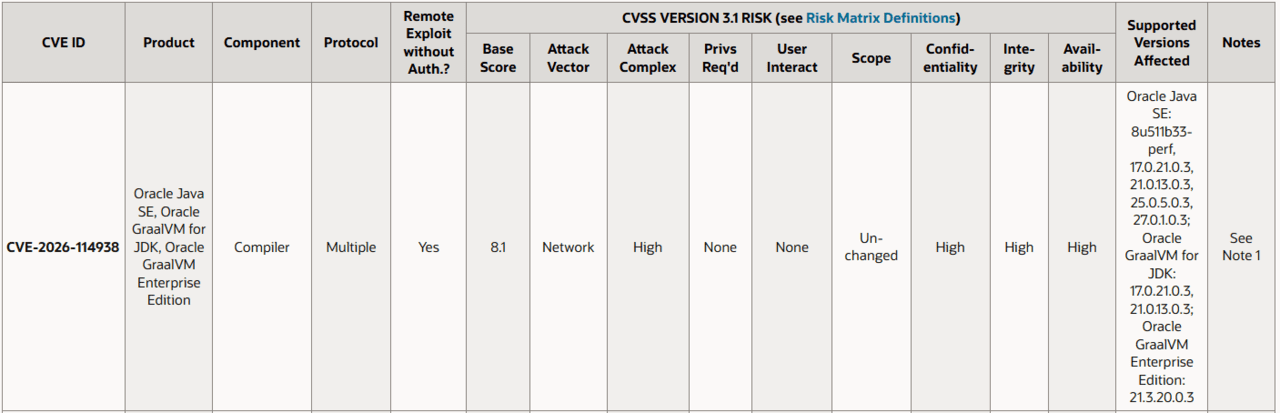
▲Tổng quan về lỗ hổng Java4Shell do Oracle công bố. [Nguồn: Oracle]
Oracle công bố 'Bản cập nhật bản vá bảo mật khẩn cấp tháng 11/2026' (CSPU) vào ngày 17 (giờ địa phương). Bản vá khẩn cấp này, bao gồm các biện pháp ứng phó liên quan đến Java4Shell, đã khắc phục tổng cộng 652 lỗi bảo mật trên toàn bộ dòng sản phẩm. Ngoài Java4Shell, bản vá còn có các bản sửa cho 10 lỗ hổng Java SE cho phép thực thi mã từ xa (RCE) mà không cần xác thực.
Java4Shell là lỗ hổng hỏng bộ nhớ phát sinh trong bộ giải mã Base64 đã được tối ưu hóa của OpenJDK. Oracle phân loại thành phần bị ảnh hưởng là 'Compiler' (trình biên dịch), và các sản phẩm bị ảnh hưởng gồm Oracle Java SE, Oracle GraalVM for JDK và Oracle GraalVM Enterprise Edition.
Đặc biệt, kẻ tấn công có thể gây hỏng bộ nhớ bằng cách gửi dữ liệu bị chỉnh sửa qua mạng đến API của ứng dụng Java dễ bị tổn thương mà không cần quy trình xác thực nào. Trong quá trình này, nếu kết hợp thêm các kỹ thuật tấn công khác thì có thể dẫn đến thực thi mã từ xa. Oracle cũng đã báo cáo rằng lỗ hổng này có nguy cơ 'thực thi mã từ xa trước xác thực' (Pre-Auth RCE).
Theo mô tả lỗ hổng của Oracle, kẻ tấn công có thể thực hiện tấn công bằng cách gửi dữ liệu bị chỉnh sửa qua mạng đến API dịch vụ web dựa trên Java dễ bị tổn thương mà không cần đăng nhập hay xác thực người dùng. Hơn nữa, lỗ hổng còn có thể bị khai thác ngay cả trong môi trường máy chủ không chạy applet Java hay ứng dụng Web Start không đáng tin cậy như trong môi trường PC thông thường.
Lỗ hổng được xếp loại 'nghiêm trọng' (Critical) với 9,2 điểm theo Hệ thống chấm điểm lỗ hổng chung (CVSS) 4.0. Môi trường các phiên bản sau OpenJDK 17.0.6 được phân tích là nằm trong phạm vi ảnh hưởng chính.
Độ khó tấn công được phân loại là 'cao' (High) nên việc khai thác thực tế đòi hỏi các điều kiện kỹ thuật cao, nhưng nếu tấn công thành công sẽ gây tác động rất lớn đến toàn bộ tính bảo mật, toàn vẹn và sẵn sàng, cho phép kẻ tấn công hoàn toàn chiếm quyền kiểm soát hệ thống Java mục tiêu, vì vậy đây được xếp vào loại lỗ hổng nghiêm trọng.
이에 따라 오라클, KISA 등은 보안 업데이트 이후 기존에 사용하던 구버전 빌드의 사용을 중단하고 최신 패치 빌드(17.0.21.1, 21.0.13.1 등 후속 릴리스)로 즉시 전환할 것을 강력히 권고했다. 자바4셸의 제품별 해결 버전은 △Oracle Java SE, 8u513(1.8.0_513-b04) △Oracle Java SE, 17.0.21.1 △Oracle Java SE, 21.0.13.1 △Oracle Java SE, 25.0.5.1 △Oracle Java SE, 27.0.1.1 △Oracle GraalVM for JDK, 17.0.21.1 △Oracle GraalVM for JDK, 21.0.13.1 △Oracle GraalVM Enterprise Edition, 21.3.20.1 등이다.
오라클은 CSPU 패치 업데이트 자문에서 “오라클은 이미 보안 패치를 배포한 취약점을 악의적으로 악용하려는 시도에 대한 보고를 주기적으로 계속 받고 있다”며 “일부 경우에는 타겟 고객이 사용 가능한 오라클 패치를 적용하지 않아 공격자가 성공했다는 보고가 있다. 오라클은 고객이 적극적으로 지원되는 버전을 유지하고 지체 없이 보안 패치를 적용할 것을 강력히 권장한다”고 밝혔다.
보안업계 전문가들도 신속한 패치를 주문했다. 이용준 극동대 해킹보안학과 교수는 “한국의 경우 취약한 버전을 사용하는 서버 수에 대한 집계가 명확하지 않으나, 자바 웹사이트 비중이 가장 많아 단기간에 긴급히 패치해야 한다”며 “사이버 당국은 해당 자바 웹사이트 패치 공지, 통계 집계, 신속 패치로 최근 지속되는 AI 해킹 및 개인정보 유출에 대비해야 한다”고 밝혔다.
저작권자 © 보안뉴스 무단전재 및 재배포, AI학습 및 활용 금지
키워드
#Java #취약점 #오라클 #Java4Shell #자바4셸 #CVE-2026-114938
Tài liệu nguồn để biên tập: 보안뉴스, tác giả Chưa xác định.
Chủ đề xu hướng: openjdk. Thời điểm xu hướng trong nguồn cấp: 2026-11-17T10:09:00Z.
- Bản tin
- 보안뉴스